本日のまとめでは、Rubyのruby2shellとnginxのnginx2rootという2件の大規模なセキュリティパッチを取り上げます。ローカルで動くInkling 2 Mini、GKE ambient networking、Google Playの新ルール、NuGetのstaged publishingも紹介します。
海外
AI・モデル
Inkling 2 Miniがノートパソコンでローカル動作
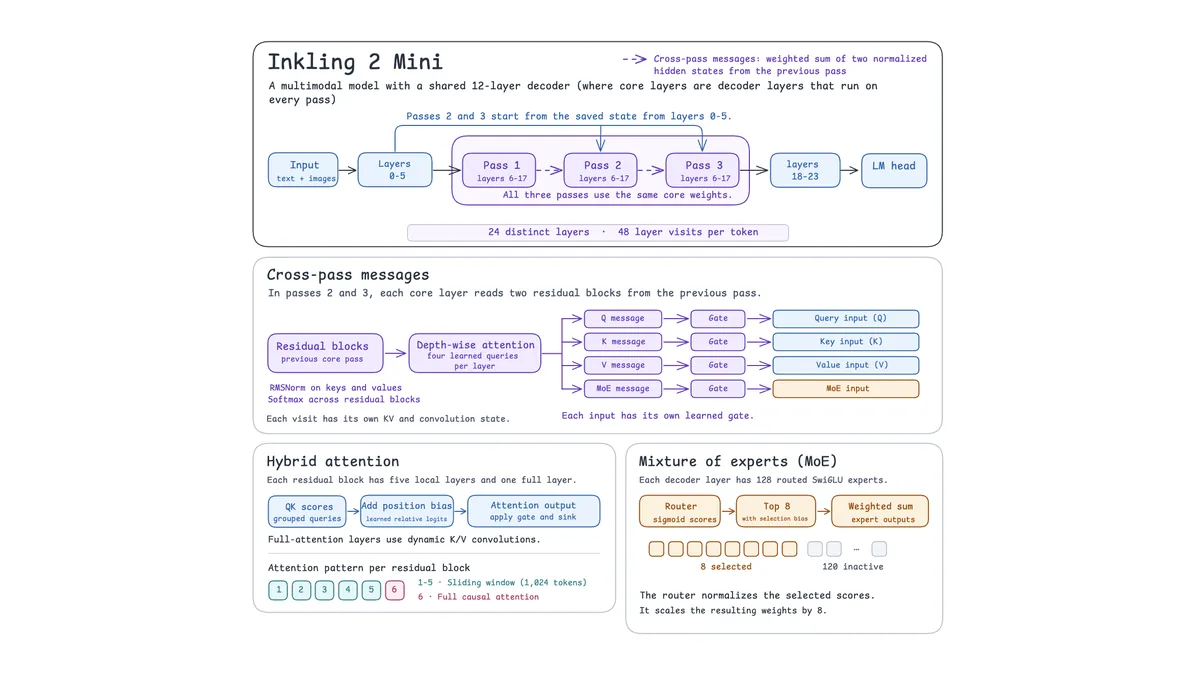
Thinking Machines LabがInkling 2 Miniを公開した。ノートパソコンで動かせるほど小さい、looped transformer型のオープンウェイトモデルだ。26.4Bパラメータ、アクティブ3.4BパラメータのMixture-of-Expertsモデルで、トークンごとに中間層を3回繰り返し実行する。モデルのメモリは約20GBで、ノートパソコンやデスクトップAIマシンで動作する。
開発者がやるべきこと: RAMが32GB以上のMacでOllama経由でInkling 2 Miniを試すか、UnslothとKllama.cpp経由で量子化GGUF版を使う。
開発ツール
GitHubにsecurity advisory専用の権限
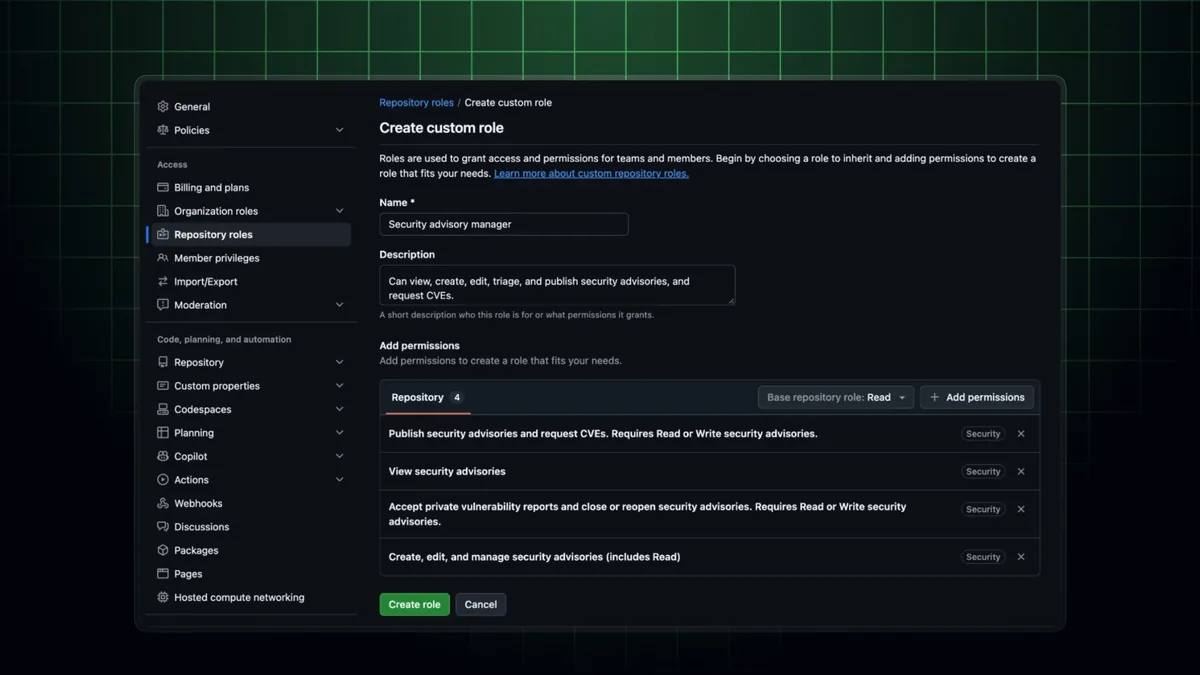
GitHubがsecurity advisoryの権限を正式版にした。組織のオーナーは、custom repository roleを通じて、非公開の脆弱性報告を含むrepository security advisoryの対応を他のユーザーに任せられる。custom repository roleの作成・編集時に、Securityセクションに4つの新しい権限が追加される。これによりrepository administrator権限や組織全体のsecurity managerロールを付与する必要がなくなる。
開発者がやるべきこと: custom repository roleを作成または編集し、新しいSecurity権限を、チームが担当するリポジトリに限って割り当てる。
出典: GitHub Changelog
開発ツール
NuGet.orgがstaged publishingを開始
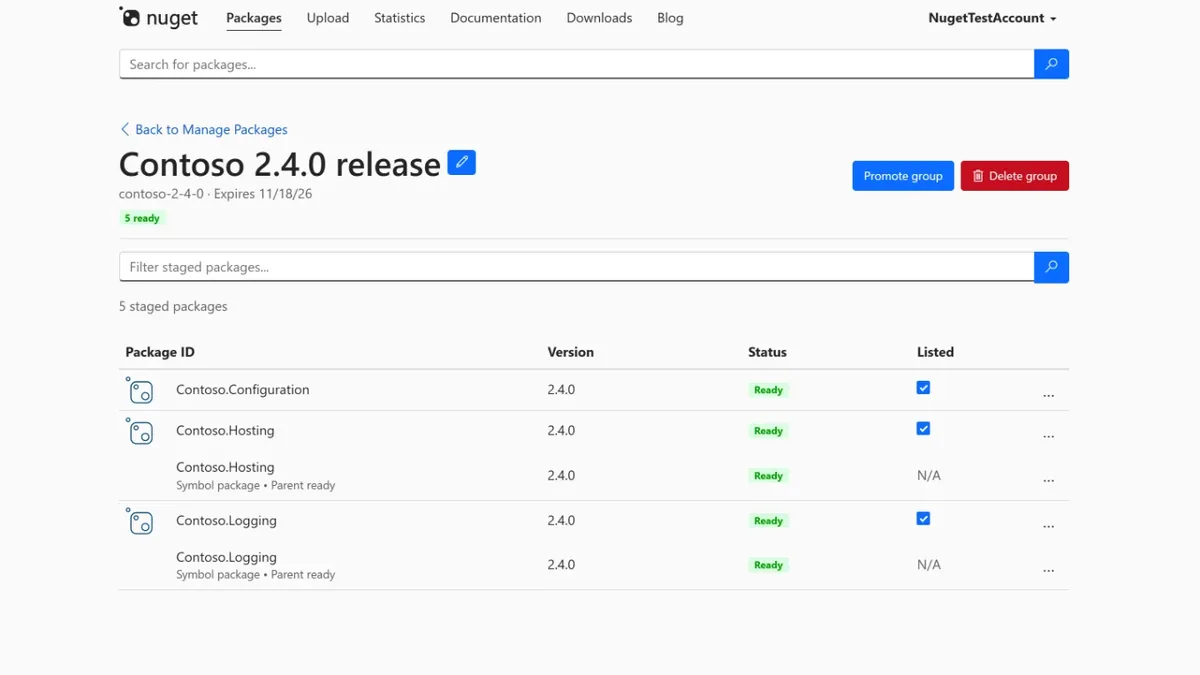
NuGet.orgが全パッケージ公開者向けにstaged publishingを開始した。公開を決める前に、パッケージを非公開モードで準備・確認できる(11月18日)。パッケージはNuGet.orgの検証プロセスを通るが、権限を持つメンテナーがウェブサイトでpromoteするまで非公開のままとなる。パッケージ群のpromoteはアトミックなリリースではないため、restoreできるようになる時刻はパッケージごとに異なる場合がある。
開発者がやるべきこと: .NET 11 RC2 SDKでdotnet package stage pushコマンドを使い、stagingのみの権限を持つAPIキーでパッケージのプッシュを試す。
出典: .NET Blog
クラウド・DevOps・インフラ
GKE ambient networkingが一般提供開始
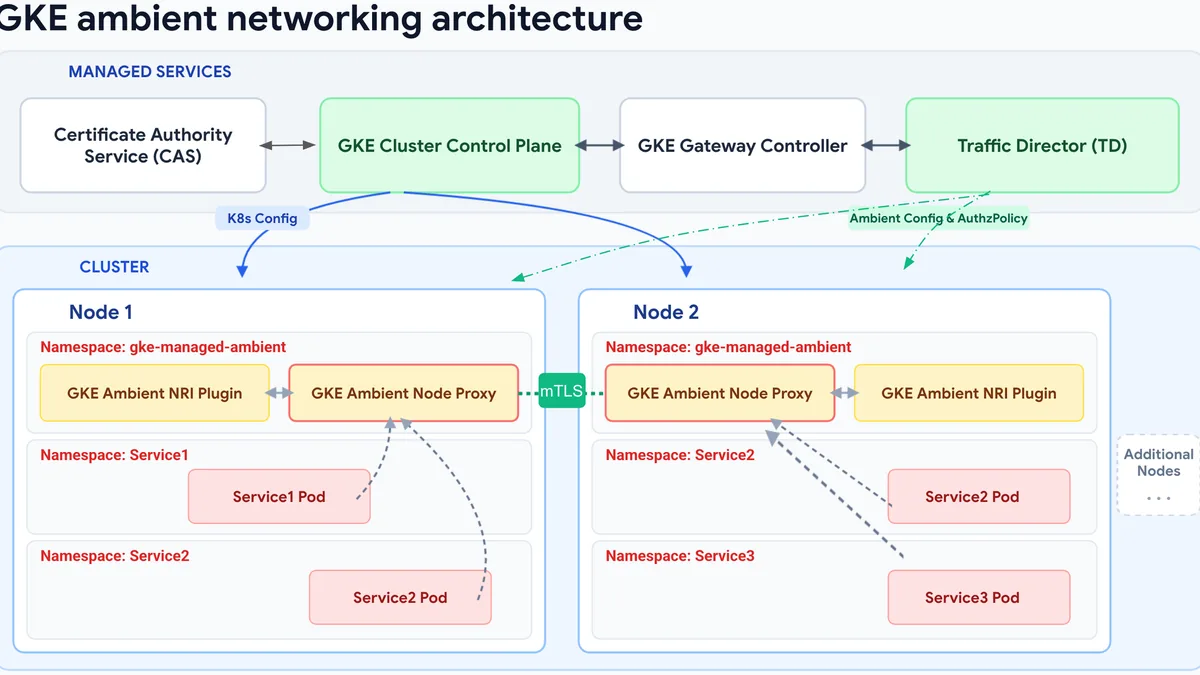
Google Cloudは、Google Kubernetes Engine(GKE)のambient networkingが一般提供になったと発表した。サイドカー不要のサービスメッシュを本番環境に導入できる。ネットワーク機能は各Podから、各ノード上で共有するL4 Envoyノードプロキシに移り、mTLSと認可ポリシーを適用する。GoogleはL4メッシュ機能に使うGKEのリソースを最大10倍削減できるとしている。
開発者がやるべきこと: 新規クラスタの作成時、または既存のGKEクラスタへの追加時にambient networkingを有効にして試す。
セキュリティ
Ruby、Rails、Sinatraのruby2shell脆弱性
2026年11月19日、RubyチームはCVE-2026-132825のruby2shellを公表した。Rubyが文字列の大文字・小文字を変換する際に起きるヒープバッファオーバーフローで、RubyはCriticalに分類している。修正はRuby 3.3.14、3.4.13、4.0.10に含まれる。Veria Labsによると、classicスタイルのRailsとSinatraは、デフォルト設定で認証の前段階から影響を受ける。
開発者がやるべきこと: Rubyを3.3.14、3.4.13または4.0.10にアップグレードし、バックグラウンドワーカーを含む全Rubyプロセスを再起動する。
詳しい解説記事Rubyのruby2shell脆弱性:CVE-2026-132825と対処記事を読む
出典: Cloudflare Blog
セキュリティ
nginxに5件のnginx2root脆弱性
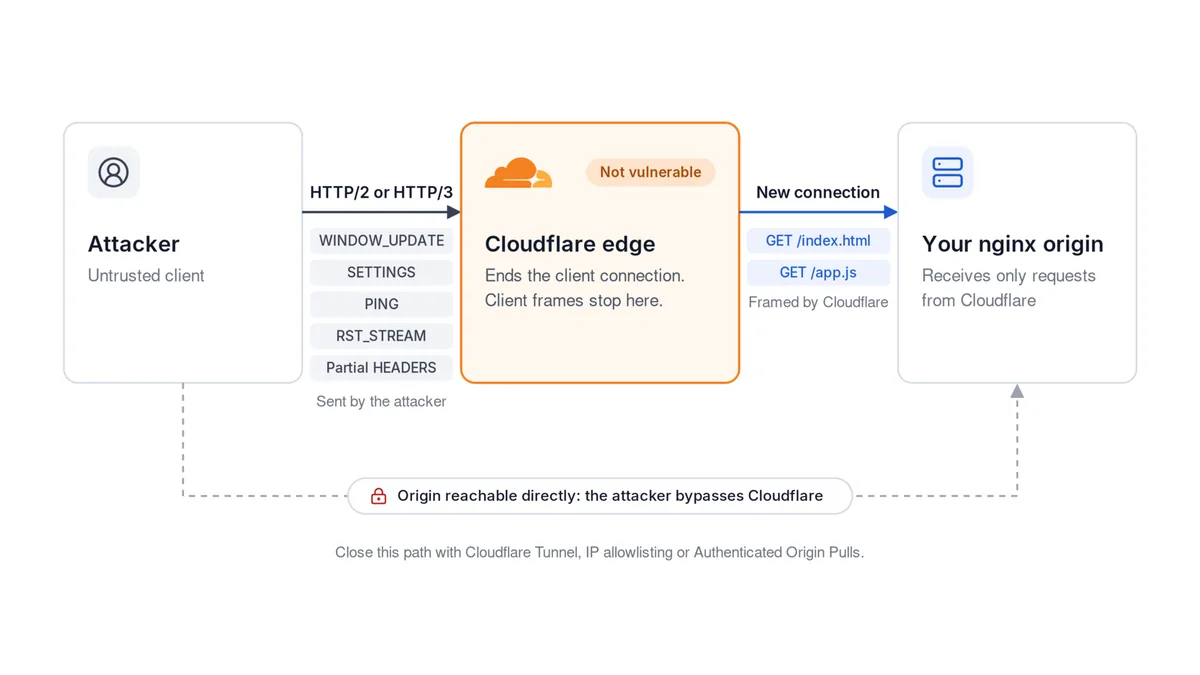
2026年11月18日、F5とnginx.orgはnginxの10件の脆弱性を公表した。そのうち5件のメモリバグを、Xintチームがnginx2rootと名付けた。Xintによると、未認証の攻撃者がワーカーをクラッシュさせたり、サーバー上でコマンドを実行したりできる。CVE-2026-123007はHTTP/2を有効にするだけで影響を受け、1.9.5以降のすべてのnginxが対象だ。
開発者がやるべきこと: nginxを1.30.7または1.31.9(またはベンダーの修正済みビルド)に更新し、再起動する。
出典: Cloudflare Blog
Web・モバイル・プラットフォーム
Google Play、折りたたみ端末にadaptive基準を要求
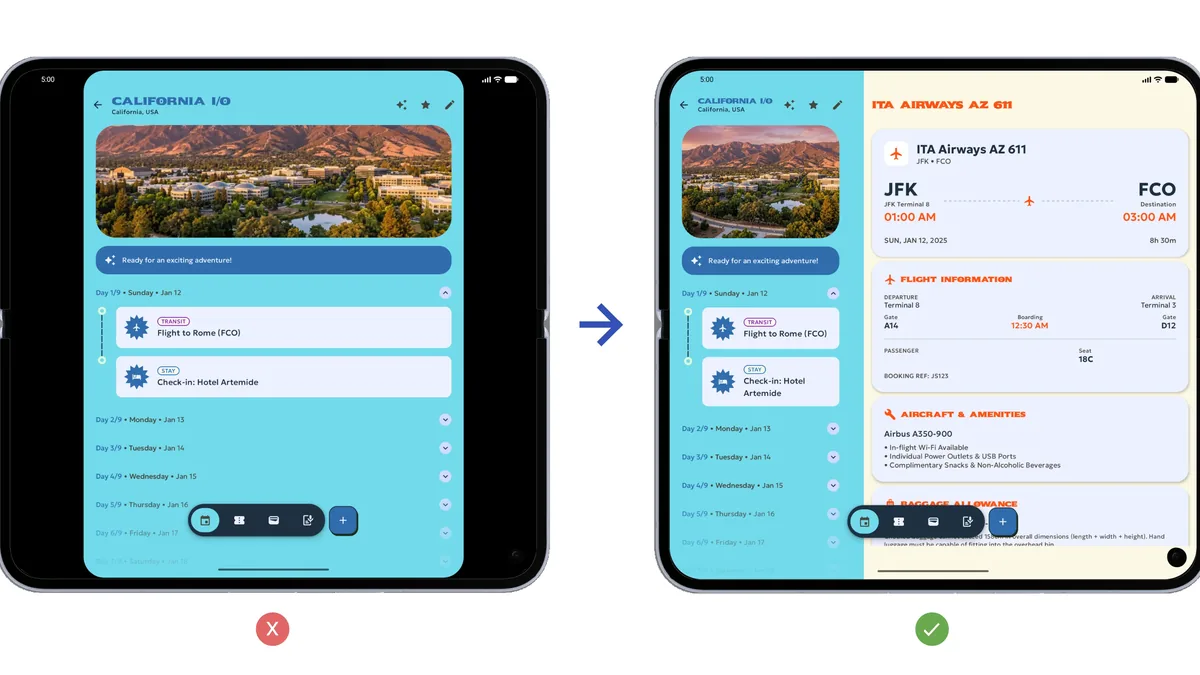
Google Playが新たな要件を発表した。2027年4月以降、アプリは折りたたみ端末向けのAndroid adaptive品質ガイドラインでTier 3以上を満たす必要がある(11月18日)。Tier 3では、letterboxingなしで画面全体を使い、回転、折りたたみ/展開、サイズ変更時に状態を保持することが求められる。基準を満たさないアプリは公開も更新もできず、折りたたみ端末のスクリーンショットを3枚追加で提出する必要がある。
開発者がやるべきこと: Play ConsoleのGrow > Store presence > Store listingsで、折りたたみ端末のスクリーンショットをアップロードする。
日本
セキュリティ
楽天証券:テスト環境からデータ流出の恐れ
楽天証券は2026年11月17日、第三者による不正アクセスにより、顧客情報の一部が流出した可能性があると発表した。対象は最大約11,250,000口座だ。同社によると、流出した可能性のある情報は11月11日時点のテスト環境のシステムにあり、原因は調査中である。@ITの解説は、実在の顧客データを含むテスト環境には、本番環境と同様のアクセス制御と監視が必要だと指摘している。
開発者がやるべきこと: 本番データをテスト環境にコピーする代わりに、マスキング済みデータまたは合成データを使う。
出典: @IT
セキュリティ
paiza:staging環境で個人情報が閲覧可能に
paizaは、テスト用のstaging環境で、最大902,576件の個人情報が第三者にアクセス可能な状態だったと発表した(11月18日)。同社によると、2013年の環境構築以来、認証情報が長期間変更されておらず、退職した従業員など過去に権限を持っていた人が外部から接続できる状態だった。同社は、外部への流出や情報の悪用は確認していないとしている。
開発者がやるべきこと: 退職者のテスト環境へのアクセス権を直ちに取り消し、テストデータのマスキング基準を見直す。
出典: @IT
ベトナム
本日は、編集基準を満たすベトナムのニュースはありませんでした。
影響評価
上記の各ニュースに対する Toratech Blog の評価です(ニュースではありません)。
| ニュース | 影響を受ける対象 | 影響 | 度合い |
|---|---|---|---|
| Inkling 2 Miniがノートパソコンでローカル動作 | ノートPC上でAIモデルをローカル実行したい開発者 | Inkling 2 Miniモデルのメモリ使用量は約20GBで、専用サーバーなしでノートPC上で動作する可能性があります。オープンウェイトモデルを手元で試す新たな選択肢となります。 | 影響:小長期 |
| GitHubにsecurity advisory専用の権限 | GitHubのOrganizationオーナーおよびsecurity advisoryを扱うチーム | 非公開の脆弱性報告を含むsecurity advisoryの対応を、custom repository roleを通じてチームに任せられます。repository administrator権限や、Organization全体のsecurity managerロールを付与する必要はありません。 | 影響:中進行中 |
| NuGet.orgがstaged publishingを開始 | NuGet.orgのパッケージ公開者およびメンテナー | 公開前に、非公開の状態でパッケージを準備・確認できます。パッケージ群のpromoteはアトミックではないため、restoreできるようになる時点がパッケージごとに異なる可能性があります。 | 影響:中進行中 |
| Ruby、Rails、Sinatraのruby2shell脆弱性 | Ruby、Rails、classic形式のSinatraアプリケーションを運用するチーム | Veria Labsによると、Criticalレベルの脆弱性がデフォルト設定で、認証より前の段階でも悪用される可能性があります。Ruby 3.3.14、3.4.13、4.0.10に更新していないアプリケーションはリスクにさらされている可能性があります。 | 影響:大進行中 |
| nginxに5件のnginx2root脆弱性 | nginxを使うWebサーバーの運用チーム | Xintによると、未認証の攻撃者がworkerをクラッシュさせたり、サーバー上でコマンドを実行したりできる可能性があります。CVE-2026-123007はHTTP/2が有効なだけで該当するため、影響を受けるnginxシステムの範囲は広い可能性があります。 | 影響:大進行中 |
| Google Play、折りたたみ端末にadaptive基準を要求 | Google Playで公開するAndroidアプリの開発者 | 2027年4月以降、折りたたみデバイス向けのTier 3に達していないアプリは、公開や更新ができなくなります。UIのletterboxingや、回転および折りたたみ/展開時の状態保持を見直す必要があるかもしれません。 | 影響:中短期 |
| 楽天証券:テスト環境からデータ流出の恐れ | 実顧客データを含むテスト環境を管理するチーム | 本件は、実データを含むテスト環境が情報漏えいの起点になり得ることを示しており、最大で約1,125万アカウントが関係します。こうした環境にも、本番環境と同等のアクセス制御と監視が必要になる可能性があります。 | 影響:大進行中 |
Toratech の視点
上記のニュースに基づく Toratech Blog の見解です(ニュースではありません)。
-
実データを含むテスト環境がセキュリティ上の弱点になりつつあります
ニュース#8と#9はいずれも、テスト/ステージング環境に実際の個人データが含まれている可能性があることを示しています。Rakuten Securitiesは最大で約1,125万アカウント、paizaは最大902,576件のレコードを報告しています。これらの環境にも、本番環境と同様のアクセス制御、認証情報の無効化、監視が必要になる可能性があります。
根拠: 楽天証券:テスト環境からデータ流出の恐れ; paiza:staging環境で個人情報が閲覧可能に
-
2027年4月の期限により、適応型デザインがAndroidアプリ公開の条件になります
Google Playは、2027年4月以降、折りたたみ端末向けにアプリが最低でもTier 3を満たすことを求めています。満たさないアプリは公開や更新ができなくなります。レターボックスのないUIや、回転・折りたたみ/展開時の状態保持が、開発計画の必須項目になる可能性があります。
根拠: Google Play、折りたたみ端末にadaptive基準を要求
-
脆弱性対応とパッケージ公開のワークフローで、より細かな権限設定が可能になります
GitHubでは、リポジトリ管理者権限や組織全体のsecurity manager権限がなくても、カスタムリポジトリロールを通じてsecurity advisoryの権限を個別に付与できます。NuGet.orgでは、promoteする前に非公開モードでパッケージを準備できます。いずれも、ソフトウェアサプライチェーンの重要な工程における過剰な権限付与の削減に役立つ可能性があります。
根拠: GitHubにsecurity advisory専用の権限; NuGet.orgがstaged publishingを開始
このニュースまとめは AI の支援を受けて作成しています。各項目の末尾に出典を記載しています。キャプション付きの画像の権利は記載の出典に帰属し、キャプションのないニュースカードは Toratech Blog が作成しています。