Wiz Researchなどのチームが、NGINXの深刻なRCE脆弱性2件を公表しました。F5は11月18日にセキュリティリリースを公開しています。GoogleはGemini 4 Neonを発表し、GitHub Copilotでも利用可能です。
海外
AI・モデル
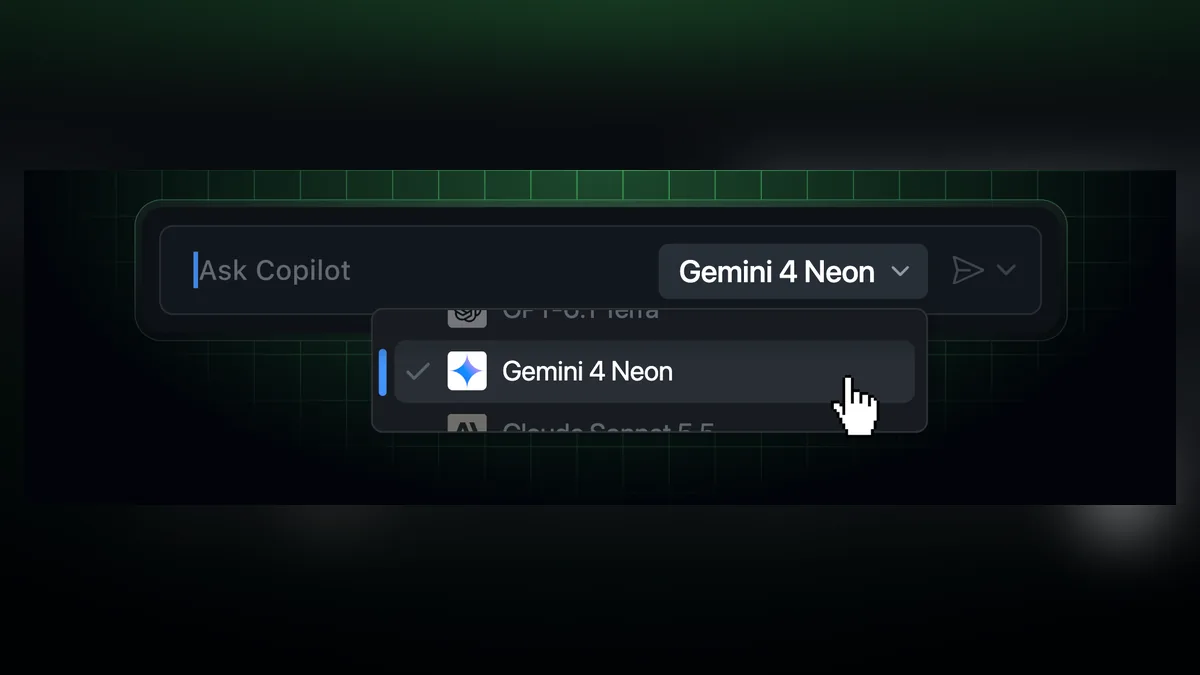
Gemini 4 Neon登場、Copilotでも利用可能
GoogleがGemini 4 Neonを発表した。コンテキストウィンドウは100万トークン。料金は入力100万トークンあたり$3、出力100万トークンあたり$15。GitHub CopilotのCopilot Pro+、Max、Business、Enterpriseユーザー向けに提供され、順次展開される。
開発者がやるべきこと: GitHub Copilotのモデルピッカーで Gemini 4 Neon を選択する。BusinessとEnterpriseの管理者はモデルポリシーでアクセスを管理する。
開発ツール
VS Code 1.147、Send LaterとDraftsを追加
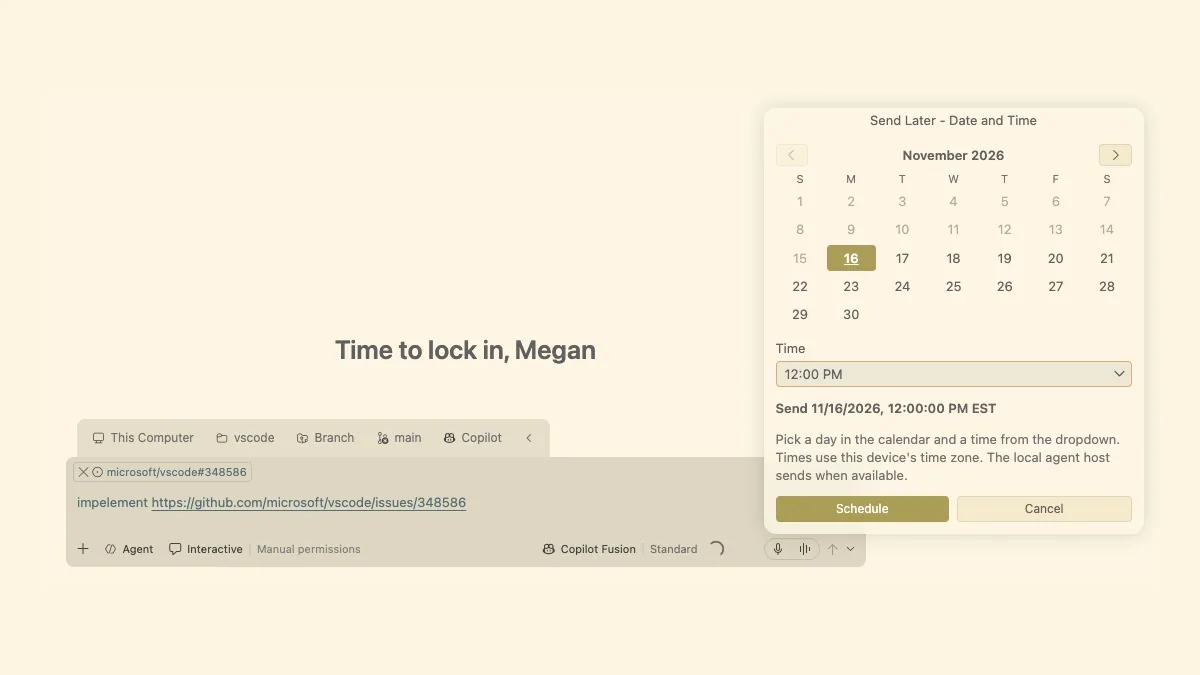
Visual Studio Code 1.147が公開され、Agentsウィンドウ向けの実験的機能が多数加わった。Send Laterはローカルエージェントへのリクエストを予約して後で送信でき、Draftsは未送信の複数リクエストをコンテキストや設定ごと保持する。Send LaterはThis Computer上のセッションでのみ動作し、automationsの有効化が必要で、予約時刻にローカルのエージェントホストが稼働している必要がある。
開発者がやるべきこと: Agentsウィンドウで設定 sessions.sendLater.enabled を有効にして Send Later を試す。
出典: VS Code
クラウド・DevOps・インフラ
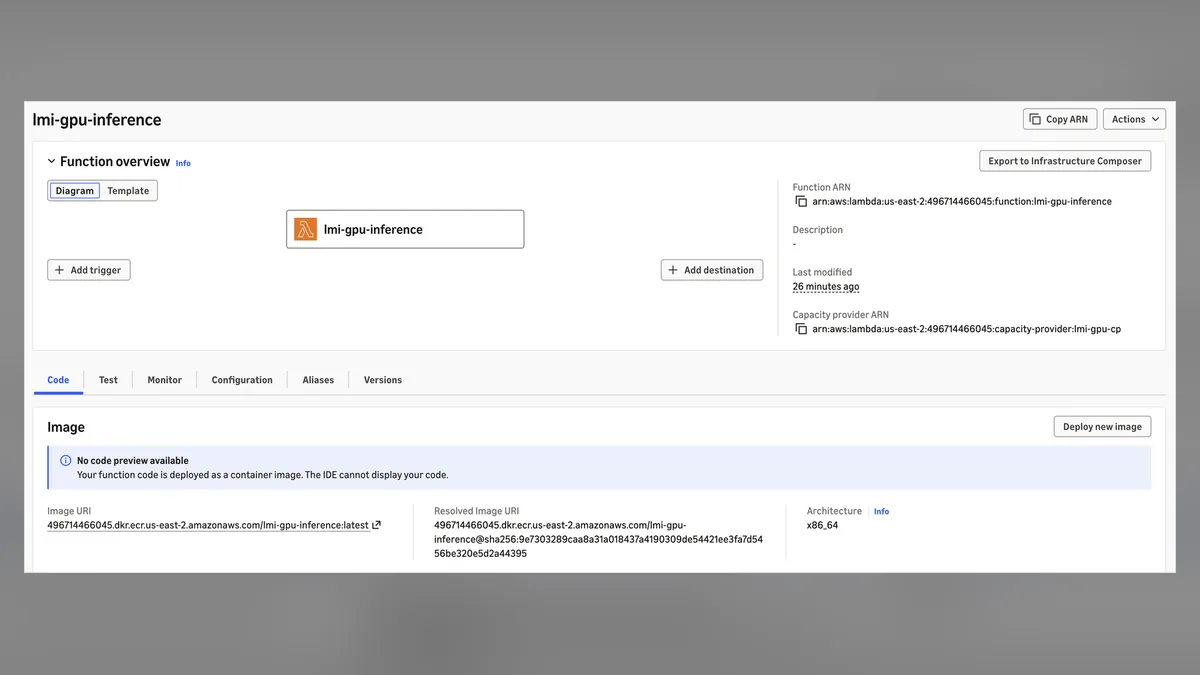
AWS Lambda、Event FunctionsでGPUに対応
AWS Lambdaが、Lambda Managed Instances上で動作するEvent Functions向けに、EC2 G-seriesのGPUインスタンスに対応した。GPU関数はOCIコンテナイメージとしてデプロイされ、非同期呼び出しで最大90分のタイムアウト延長に対応する。学習よりも推論に最適化されており、Amazon Bedrockで提供される基盤モデルよりも自前のモデル向きである。
開発者がやるべきこと: 開始前にG-seriesインスタンスのクォータ引き上げを申請する。新規アカウントではクォータが0の場合がある。
出典: AWS News Blog
クラウド・DevOps・インフラ
Kubernetes、IPVSバックエンドの廃止を計画
Kubernetes SIG Networkは、Kubernetes 1.40でkube-proxyのipvsバックエンドを削除する計画だ(11月17日)。このバックエンドはKubernetes 1.35から非推奨となっており、現在も警告付きで利用できる。ipvsユーザーはnftablesまたはiptablesバックエンドへの移行を計画する必要がある。
開発者がやるべきこと: kube-proxyの設定をipvsからnftablesまたはiptablesへ切り替える。iptablesへ切り替える場合は、kube-proxyの再起動だけでなく各ノードを再起動する。
出典: Kubernetes Blog
セキュリティ
NGINXに深刻なRCE脆弱性2件
Wiz Researchなどのチームが、NGINXのリモートコード実行脆弱性CVE-2026-123633とCVE-2026-123007を公表した。F5が11月18日のセキュリティリリースと併せて発表している。どちらもCVSS 4.0スコアは9.2で、影響を受けるNGINXサーバーでHTTP/2が有効であることが条件となる。CVE-2026-123007は2015年のNGINX 1.9.5以降のバージョンに影響するため、HTTP/2を有効にしてNGINXを運用している場合は直ちに確認が必要だ。
開発者がやるべきこと: セキュリティパッチを含む最新版のNGINXに更新する。すぐに更新できない場合は、一時的にHTTP/2を無効にする。
出典: wiz.io
Web・モバイル・プラットフォーム
Jetpack Compose 1.13とMaterial 3 1.5.0が安定版に
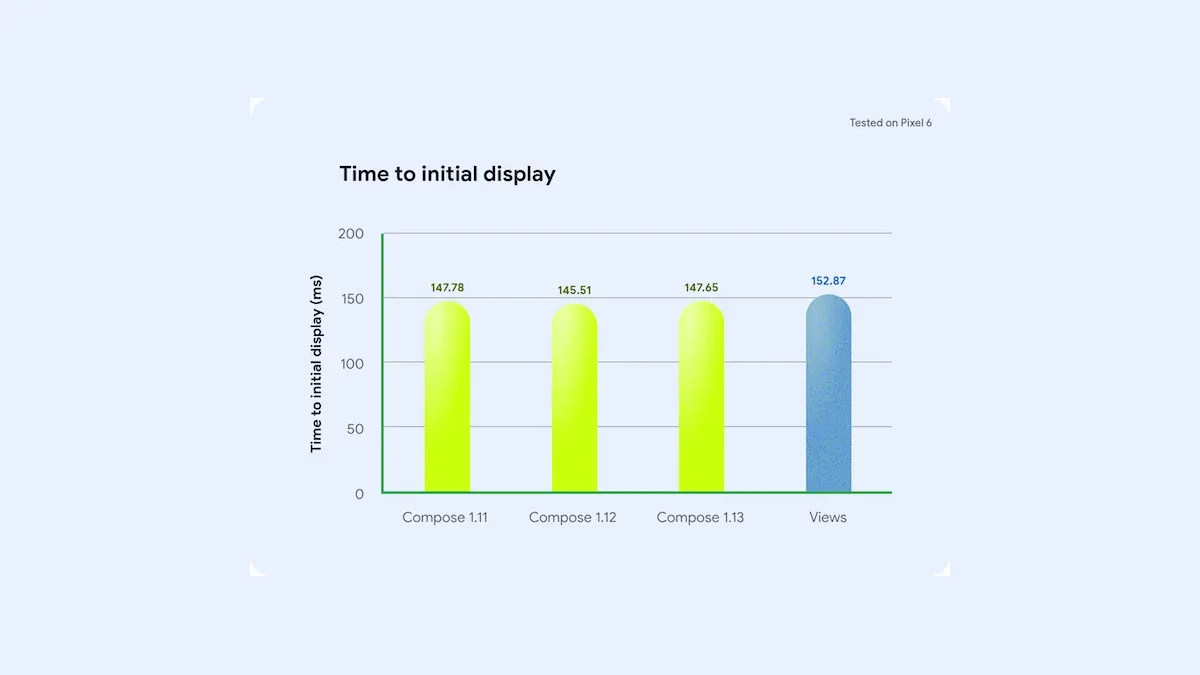
2026年11月のJetpack Composeリリースがバージョン1.13で安定版となり、polygon shapes、progressive blur、DialogsとPopupsのblur設定が追加された。Material 3 1.5.0も安定版となった一方、Compose Material 2ライブラリは非推奨となり、積極的なメンテナンスは行われない。Compose BOM 2026.11.01へのアップグレードにはKotlin 2.2以上とcompileSdk 37.1が必要だ。
開発者がやるべきこと: Compose BOMを2026.11.01にアップグレードし、Material 2からMaterial 3へ移行する。
日本
AI・モデル
Mercari、embeddingで検索サジェストを改善
Mercari Engineeringは、商品ページの検索サジェストを、Mercariの検索ログでファインチューニングした日本語embeddingモデルDomain-Aware Ruriを用いたItem-to-Query Searchと、CTR予測モデルによるRerankingで改善した方法を紹介した(11月16日)。ファインチューニング後の32次元embeddingは、オフライン評価で元の768次元を上回った。A/Bテストでは、検索サジェスト経由の購入がItem-to-Query Searchで17.57%、Rerankerで5.09%増加した。
ベトナム
クラウド・DevOps・インフラ
グリーンデータセンター基準を提案
2026年の環境のための労働者フォーラムで、農業・環境政策戦略研究所のグエン・ディン・トー副所長(准教授・博士)は、ベトナムがPUEとWUEの指標を用いたグリーンデータセンター基準を策定するよう提案した。新設のデータセンターについては、PUE 1.3以下、WUE 0.5リットル/kWh未満を目指すとしている。これは研究上の推奨値であり、現行の義務的な基準ではない。同氏は、AIサーバークラスターではラックあたりの電力密度が30-100 kWに上昇し得ると述べた。
出典: VnExpress Số hóa
影響評価
上記の各ニュースに対する Toratech Blog の評価です(ニュースではありません)。
| ニュース | 影響を受ける対象 | 影響 | 度合い |
|---|---|---|---|
| Gemini 4 Neon登場、Copilotでも利用可能 | GitHub Copilot Pro+、Max、Business、Enterpriseのユーザー | Copilotのモデルピッカーに、100万トークンのコンテキストウィンドウを持つモデルが追加されました。100万トークンあたり入力$3、出力$15という価格は、コストを比較する際の判断材料になる可能性があります。 | 影響:中短期 |
| VS Code 1.147、Send LaterとDraftsを追加 | VS Code 1.147のAgentsウィンドウのユーザー | ローカルのエージェントへのリクエストをスケジュールでき、複数の下書きを保持できます。Send LaterはThis Computerセッションでのみ動作し、automationsの有効化が必要で、予定時刻にローカルのエージェントホストが稼働している必要があります。 | 影響:小短期 |
| AWS Lambda、Event FunctionsでGPUに対応 | AWS Lambda上でモデル推論を自前構築しているチーム | Event FunctionsはG-series GPU上で動作し、非同期呼び出しのタイムアウトは最大90分です。新規アカウントではクォータが0の場合があるため、試す前にクォータの引き上げ申請が必要になる可能性があります。 | 影響:中短期 |
| Kubernetes、IPVSバックエンドの廃止を計画 | kube-proxyのipvsバックエンドを使うKubernetesクラスターの運用チーム | ipvsバックエンドはKubernetes 1.40で削除される見込みで、1.35から非推奨となっています。ipvsを使い続けているクラスターは、nftablesまたはiptablesへの移行が必要になる可能性があります。 | 影響:中長期 |
| NGINXに深刻なRCE脆弱性2件 | HTTP/2を有効にしたNGINXサーバーの運用チーム | CVSS 4.0で9.2の2件のRCE脆弱性が、HTTP/2を有効にしたサーバーで悪用される可能性があります。CVE-2026-123007はNGINX 1.9.5以降に影響するため、影響を受けるバージョンの範囲は非常に広いです。 | 影響:大進行中 |
| Jetpack Compose 1.13とMaterial 3 1.5.0が安定版に | Jetpack ComposeとMaterial 2を使うAndroidアプリ開発チーム | Compose BOM 2026.11.01にはKotlin 2.2以上とcompileSdk 37.1が必要なため、アップグレードによりツールチェーンの変更が必要になる可能性があります。Material 2は非推奨とされており、Material 3への移行が必要になる場合があります。 | 影響:中短期 |
| グリーンデータセンター基準を提案 | ベトナムでデータセンターを構築・運用する事業者 | PUE 1.3以下、WUE 0.5 L/kWh未満という基準は研究上の提言にとどまり、まだ義務ではありません。基準化された場合、新設データセンターの設計は電力と水に関する制約が増える可能性があります。 | 影響:小長期 |
Toratech の視点
上記のニュースに基づく Toratech Blog の見解です(ニュースではありません)。
-
NGINXのRCE脆弱性、HTTP/2の設定と2015年からのコードの双方に影響
報道によると、CVE-2026-123633とCVE-2026-123007の2件の脆弱性はいずれもCVSS 4.0のスコアが9.2で、どちらもHTTP/2の有効化が条件となっています。CVE-2026-123007は2015年のNGINX 1.9.5以降に影響するため、アップグレードされていない古いサーバーもリスクの範囲に含まれる可能性があります。
根拠: NGINXに深刻なRCE脆弱性2件
-
IPVS廃止によりkube-proxyはバックエンドの変更が必要に、iptablesへの移行時は注意点も
Kubernetes SIG Networkは、Kubernetes 1.40でipvsバックエンドを廃止する計画です。このバックエンドは1.35から非推奨となっています。ipvsを使い続けているクラスターは、nftablesまたはiptablesへの切り替えが必要になる可能性があり、iptablesの場合は各ノードの再起動が必要です。
根拠: Kubernetes、IPVSバックエンドの廃止を計画
-
LambdaでのGPU推論により、自社構築モデルの選択肢が広がる
AWS Lambdaは、Lambda Managed Instances上のEvent FunctionsでGのシリーズGPUに対応しており、OCIコンテナイメージと、非同期呼び出しで最大90分のタイムアウトが利用できます。報道によると、この機能はAmazon Bedrock上のfoundation modelよりも、自社構築モデルの推論に適しています。新規アカウントのG-seriesのクォータは0である可能性があります。
根拠: AWS Lambda、Event FunctionsでGPUに対応
このニュースまとめは AI の支援を受けて作成しています。各項目の末尾に出典を記載しています。キャプション付きの画像の権利は記載の出典に帰属し、キャプションのないニュースカードは Toratech Blog が作成しています。